Ransomware-Vorfall? Wir begrenzen den Schaden sofort.
Damit wir Ihnen am schnellsten helfen können, halten Sie bitte folgende Informationen bereit:
- Symptome: Was haben Sie beobachtet?
- Zeitpunkt: Wann wurde der Vorfall bemerkt?
- Umfang: Welche Systeme sind betroffen?
- Maßnahmen: Was wurde unternommen?
Schnelle und professionelle Hilfe!
Ransomware trifft Unternehmen oft ohne Vorwarnung. In den ersten Minuten entscheidet sich, ob die Verschlüsselung gestoppt, die Spuren gesichert und der Betrieb wiederhergestellt werden kann. Wer zögert, riskiert, dass sich der Angriff im Netzwerk weiter ausbreitet und mehr Daten betroffen sind. Wir sind für Sie da, bevor aus einem Vorfall eine Katastrophe wird.
aramido begleitet Sie durch den gesamten Vorfall: von der ersten Bestandsaufnahme über die Entscheidungsfindung bis zur Wiederherstellung. Wir koordinieren den Vorfall mit der Zentrale Ansprechstelle Cybercrime (ZAC) oder dem Landeskriminalamt (LKA), sichern Beweise für Versicherungen und helfen Ihnen, gestärkt aus der Krise hervorzugehen.
Sofortige Intervention
Sie erreichen uns direkt ohne Warteschleife. Wir helfen Ihnen, die Ausbreitung zu stoppen und den Schaden zu begrenzen.
Absolute Diskretion
Wir arbeiten unauffällig im Hintergrund, schützen Ihre Reputation und bereiten die Zusammenarbeit mit Ermittlungsbehörden vor.
Forensische Exzellenz
Wir sichern Beweise gerichtsfest, rekonstruieren den Angriffsweg und schaffen Klarheit für Versicherungen, Behörden und die interne Aufarbeitung.
Strukturierte Bewältigung von Ransomware-Vorfällen
Was ist ein Ransomware-Angriff?
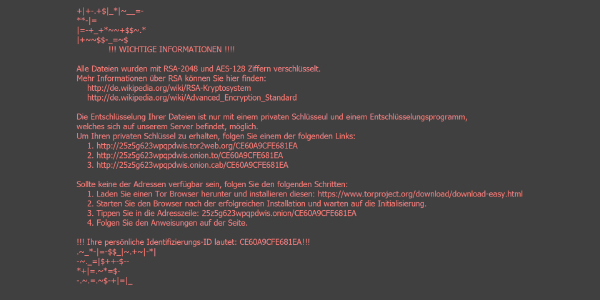
Ransomware ist eine Form von Schadsoftware, die Daten eines Unternehmens verschlüsselt und für die Freigabe ein Lösegeld fordert. Laut dem Bundeslagebild Cybercrime 2025 des BKA wurden allein in Deutschland 1.041 Ransomware-Angriffe polizeilich angezeigt, ein Anstieg um zehn Prozent gegenüber dem Vorjahr. Moderne Angreifer kopieren vor der Verschlüsselung Daten und drohen mit deren Veröffentlichung (Double Extortion), was häufig einen Datenabfluss nach sich zieht. Bei der weitergehenden Triple Extortion kontaktieren sie zusätzlich Geschäftskontakte und Kunden des betroffenen Unternehmens, um den Druck zu erhöhen. aramido hilft Ihnen, den Vorfall strukturiert zu bewältigen, nach den Standards von BSI und NIST, vom ersten Scoping bis zur Wiederherstellung.
- 1Verschafft einen Überblick, welche Systeme betroffen sind, und legt die Prioritäten für den weiteren Verlauf fest.
- 2Die betroffenen Systeme werden vom Netz getrennt, die Angreifer-Kommunikation unterbrochen. So bleibt der Vorfall eingegrenzt.
- 3Speicher, Datenträger und Netzwerkdaten werden gesichert und ausgewertet. Ziel ist die Rekonstruktion des Eintrittswegs.
- 4Wir identifizieren den initialen Eintrittsvektor des Trojaners und schließen ihn. Weitere Schwachstellen werden behoben, um eine erneute Infektion zu verhindern.
- 5Nach Priorität werden die Geschäftsprozesse wiederhergestellt, aus Backups oder durch Neuaufbau.
- 6Der Vorfall wird aufgearbeitet und die Ergebnisse dokumentiert. Daraus entstehen Maßnahmen für die Zukunft.
Ransomware-Vorfall? Jetzt Sofort-Hilfe anfordern!
Schildern Sie uns kurz, was passiert ist. Nennen Sie betroffene Systeme, den Zeitpunkt und die Höhe der Forderung. Wir helfen Ihnen, den Schaden zu begrenzen und Handlungsoptionen zu entwickeln. Eilt es, erreichen Sie uns direkt unter der Notfall-Hotline: +49 721 451 99 112.
Was tun bei einem Ransomware-Angriff?
Ein Ransomware-Angriff versetzt Unternehmen in eine Ausnahmesituation. Die erste Reaktion entscheidet oft über den weiteren Verlauf. aramido unterstützt Sie in jeder Phase: Wir helfen bei der Isolierung betroffener Systeme, sichern Beweise für die Strafverfolgung und prüfen, ob eine Wiederherstellung aus Backups möglich ist. Bei Lösegeldforderungen liefern wir eine neutrale Analyse der Erfolgsaussichten, der rechtlichen Risiken und der praktischen Alternativen.
Zahlungen bringen oft nicht die versprochene Datenwiederherstellung. Laut dem DBIR 2026 von Verizon zahlt die Mehrheit der Betroffenen kein Lösegeld und stellt ihre Daten über Backups wieder her. aramido untersucht gemeinsam mit Ihnen die Lage und spricht eine Empfehlung aus, wie verfahren werden soll. Dabei weisen wir darauf hin, dass Zahlungen von Lösegeldforderungen aus gutem Grund keine sinnvolle Lösung darstellen. Wir koordinieren den Vorfall mit der ZAC und sorgen dafür, dass Ihre gesetzlichen Meldepflichten nach DSGVO oder NIS-2 eingehalten werden.
Häufige Fragen zu Ransomware und Incident Response
Rechtssicher aufarbeiten, künftige Angriffe verhindern
Digitale Forensik, die vor Gericht trägt
Die forensische Analyse eines Ransomware-Angriffs klärt, auf welchem Weg die Angreifer eingedrungen sind, welche Daten abgeflossen sind und wie lange sie sich bereits im Netzwerk bewegt haben. Wir sichern Spuren nach Standards wie der ISO/IEC 27037 und halten die Beweismittelkette lückenlos ein. Unsere Berichte schaffen eine Grundlage für die Strafverfolgung, Versicherungen und die interne Aufarbeitung.
Incident Response Readiness
Wie gut ist Ihr Unternehmen auf einen Ransomware-Angriff vorbereitet? Incident Response Readiness bedeutet, Prozesse und Reaktionsfähigkeit aufzubauen, bevor der Angriff sie einfordert. Dazu gehören geprüfte Backup- und Recovery-Konzepte, ein Krisenkommunikationsplan und die Definition von Entscheidungswegen. aramido analysiert vor Ort gemeinsam mit Ihnen Ihre Abläufe, identifiziert Lücken und schließt sie, bis Ihre Prozesse auch unter realistischem Druck greifen.
 Armin Harbrecht
 Andreas Sperber
 Kadir Ates
 Regina Okun